Este análisis se ha realizado usando herramientas de IA. Verifica la información aquí contenida antes de aplicarla.
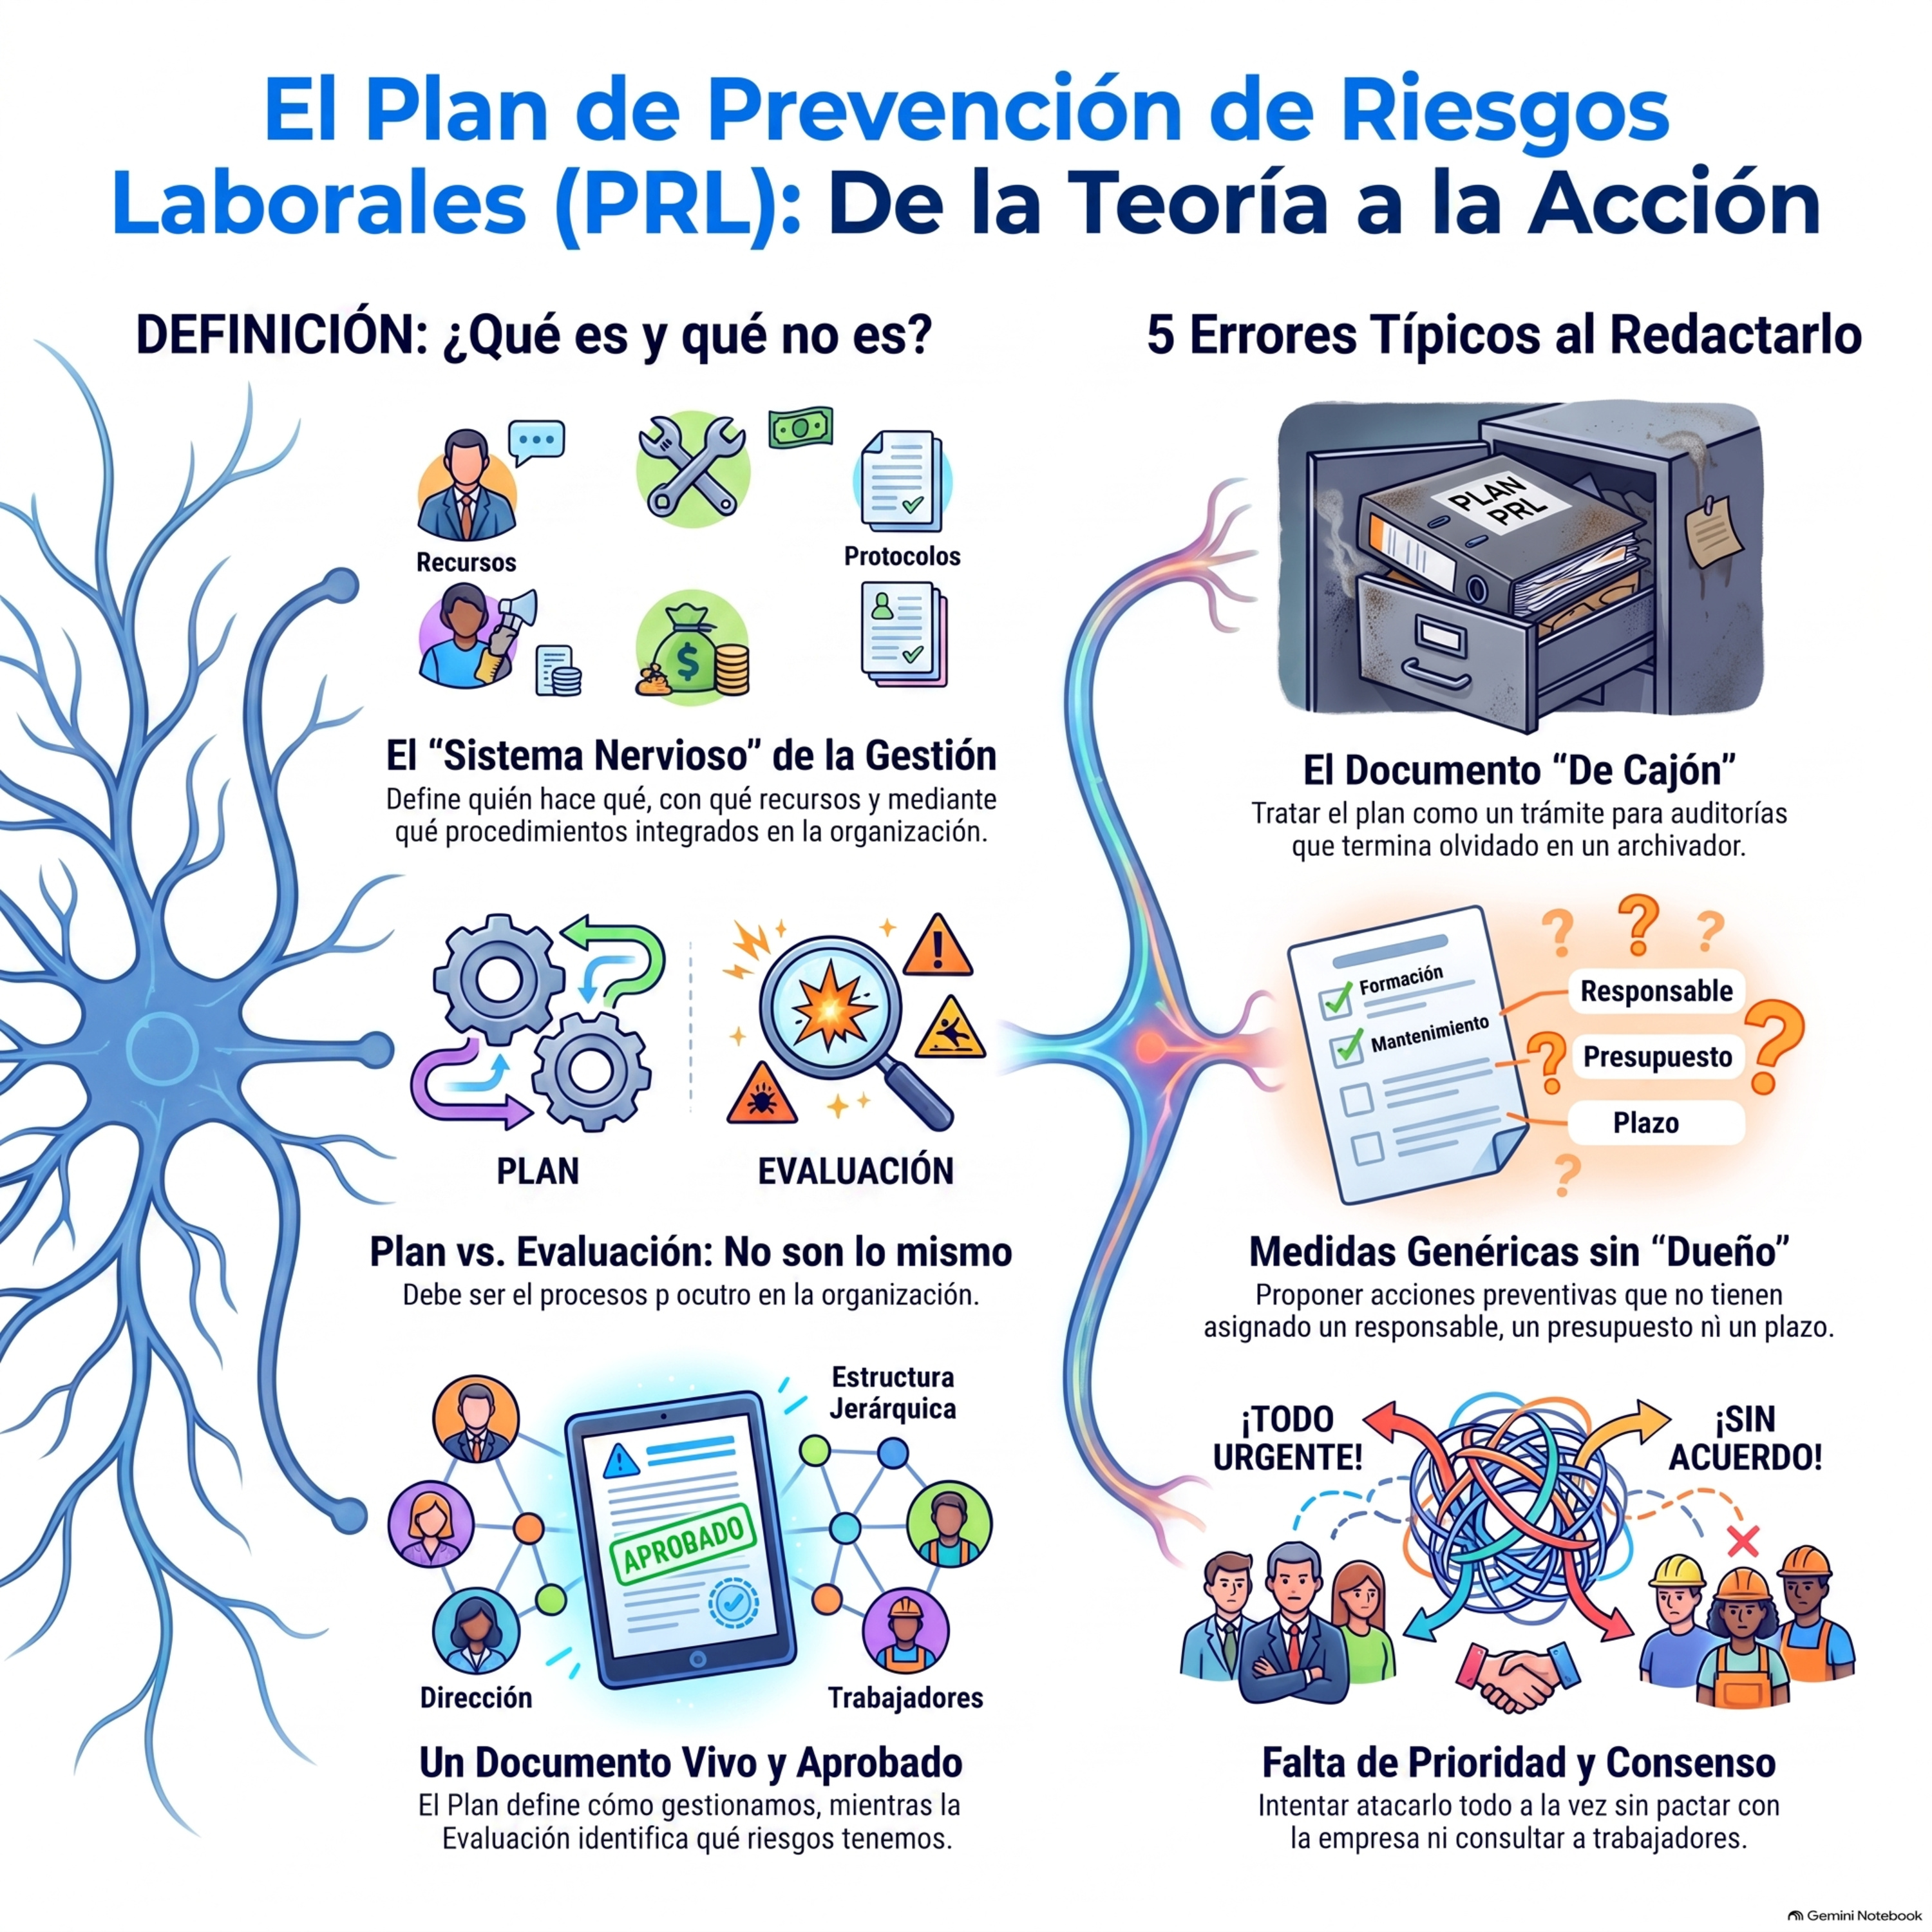
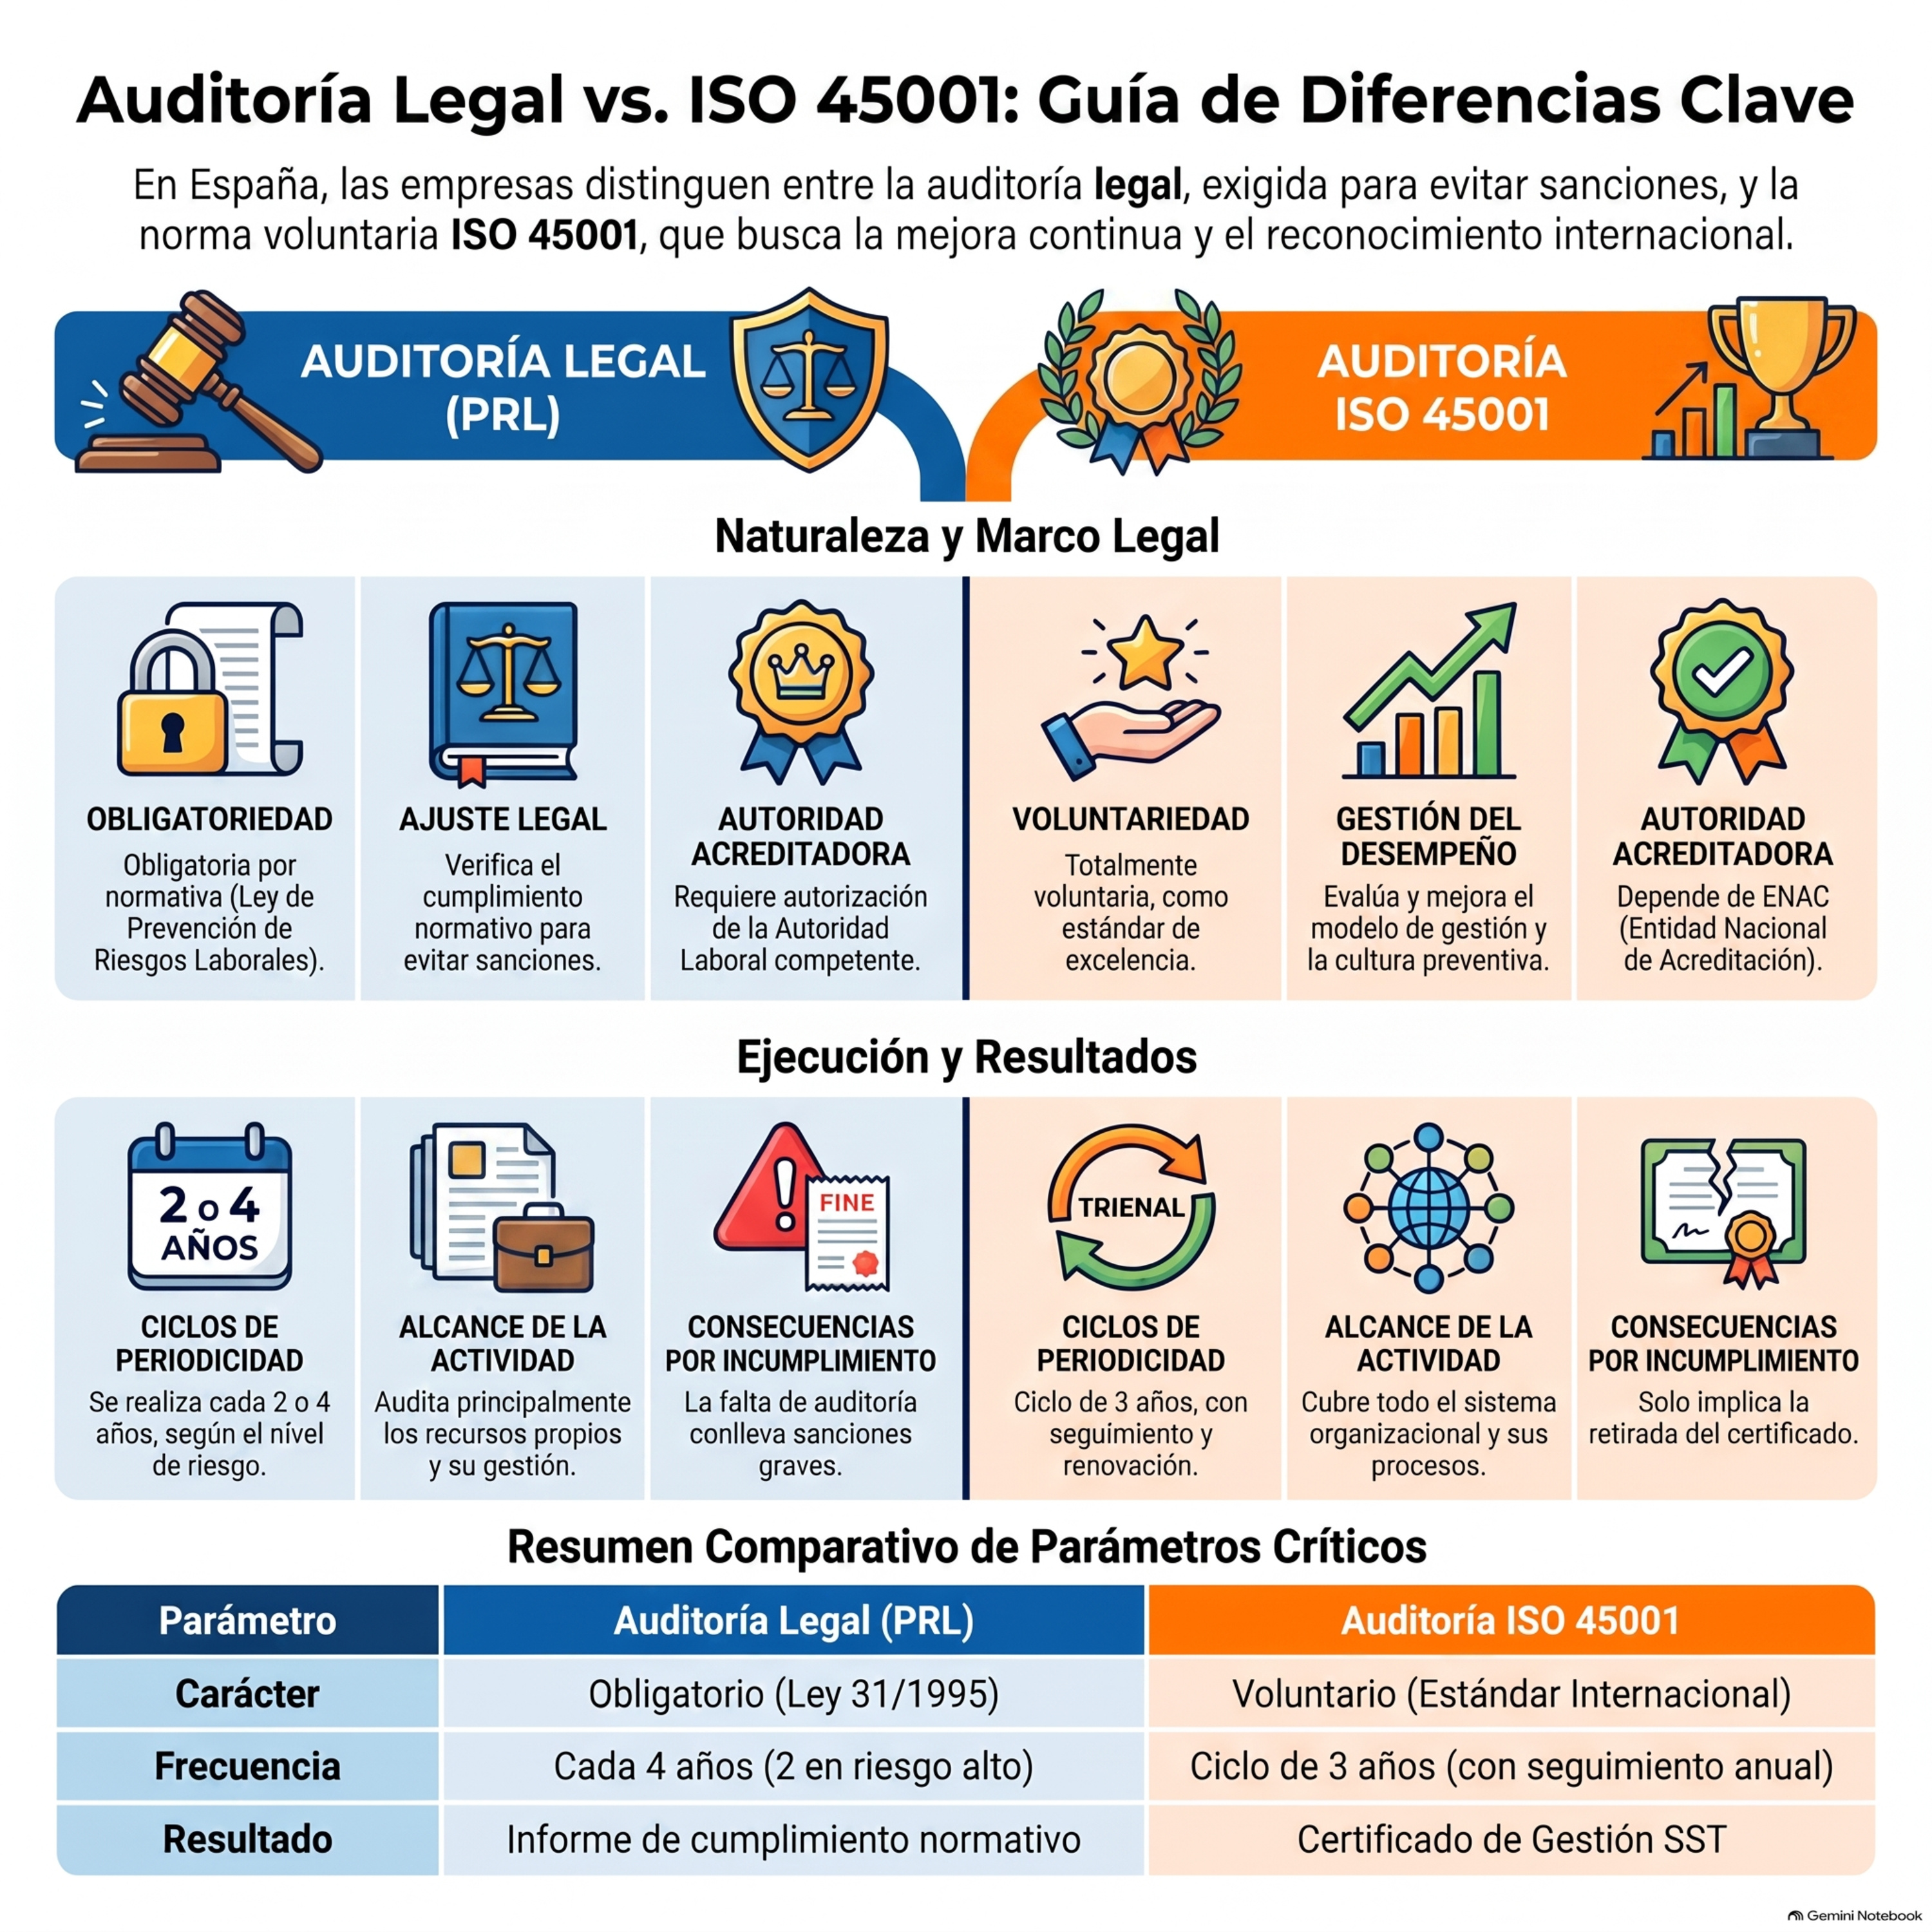
¿Tener un certificado ISO 45001 significa que una empresa ya ha cumplido con su auditoría legal de prevención? No: son evaluaciones diferentes y una no sustituye automáticamente a la otra. Para entender qué necesita cada empresa, conviene distinguir la revisión de sus obligaciones preventivas de la comprobación de su sistema de gestión conforme a ISO 45001.
¿Qué es una auditoría del sistema de gestión?
Una auditoría es una revisión organizada que busca pruebas para comprobar cómo funciona un sistema. No consiste solo en revisar documentos: también puede incluir entrevistas y observación del trabajo. La idea es contrastar lo que la empresa dice que hace con lo que realmente ocurre.
Estas pruebas se llaman evidencias objetivas. Por ejemplo, un registro de formación, una comprobación del estado de una máquina o la información obtenida al hablar con las personas que realizan una tarea. Las evidencias permiten detectar diferencias entre los requisitos que deben cumplirse y la práctica diaria.
La auditoría legal de prevención: comprobar el sistema preventivo
En España, la auditoría legal evalúa la eficacia del sistema de prevención y su integración en la gestión empresarial. Revisa la evaluación de riesgos, la planificación preventiva y la adecuación de los recursos disponibles. Su finalidad incluye detectar deficiencias que puedan suponer incumplimientos.
¿Qué empresas deben realizarla?
Como regla general, afecta a empresas que desarrollan actividades preventivas con recursos propios, también cuando los combinan con recursos ajenos. En una organización mixta, se examinan las actividades asumidas internamente, su integración y la coordinación con el servicio externo. No todas las empresas están obligadas por el mero hecho de tener trabajadores.
La excepción para determinadas empresas pequeñas
Las empresas de hasta 50 trabajadores pueden cumplir mediante una notificación a la autoridad laboral si reúnen todas las condiciones: actividades fuera del listado legal de especial peligrosidad, prevención con recursos propios y eficacia evidente por su tamaño y escasa complejidad preventiva. No es una exención automática; la autoridad puede exigir la auditoría.
¿Quién puede realizarla?
La auditoría legal requiere una persona o entidad autorizada por la autoridad laboral y con independencia respecto de la empresa. Disponer del título de técnico superior en prevención no habilita, por sí solo, para ofrecer auditorías legales. También se exigen condiciones de capacitación, experiencia o formación auditora y medios adecuados.
¿Cada cuánto tiempo se realiza?
- Primera auditoría: dentro de los doce meses siguientes al momento en que se disponga de la planificación preventiva.
- Repetición general: cada cuatro años.
- Actividades del listado legal de especial peligrosidad: cada dos años.
- Ampliación: los plazos de repetición se amplían dos años cuando la modalidad preventiva se haya acordado con la representación especializada de los trabajadores.
Además, la autoridad laboral puede requerir una nueva auditoría cuando las circunstancias justifiquen revisar los resultados anteriores. Por tanto, no basta con anotar una fecha: hay que comprobar qué supuesto corresponde a la empresa.
La auditoría ISO 45001: comprobar un modelo de gestión
ISO 45001 establece requisitos para organizar la seguridad y salud en el trabajo. Incluye el liderazgo de la dirección, la participación de los trabajadores, la identificación de peligros, los objetivos, el control de las actividades y la mejora continua. También incorpora la gestión de los requisitos legales: no es un modelo separado de las obligaciones preventivas.
Su lógica puede resumirse en cuatro pasos: planificar, hacer, verificar y actuar. Primero se decide qué mejorar; después se ejecutan las medidas; se comprueban los resultados y se introducen cambios cuando sea necesario. La auditoría forma parte de esa comprobación.
Auditoría interna y auditoría de certificación: no son lo mismo
Auditoría interna
Sirve para que la organización compruebe su propio sistema. Puede realizarla personal de la empresa o personal externo contratado para ello, manteniendo la objetividad y la independencia respecto de las actividades revisadas. Por tanto, «interna» no significa necesariamente «hecha por alguien de la plantilla».
Auditoría de certificación
La realiza un organismo de certificación independiente para evaluar la conformidad con ISO 45001. La certificación es voluntaria con carácter general, aunque puede convertirse en una condición comercial para trabajar con determinados clientes. También es posible aplicar ISO 45001 sin solicitar un certificado.
Las diferencias esenciales, sin confusiones
1. El motivo de la auditoría
La auditoría legal responde a una obligación cuando la empresa se encuentra en los supuestos previstos. La certificación ISO 45001 responde, con carácter general, a una decisión voluntaria. Eso no convierte en voluntarias las obligaciones de seguridad y salud de una empresa que decide no certificarse.
2. Los criterios utilizados
La auditoría legal examina el sistema preventivo desde las exigencias aplicables en España. La auditoría ISO comprueba los requisitos de un modelo internacional de gestión. Comparten aspectos, pero no son equivalentes: es incorrecto pensar que la legal solo revisa papeles y la ISO solo busca mejoras. Ambas deben analizar el funcionamiento real del sistema dentro de su alcance.
3. El resultado obtenido
La auditoría legal genera un informe que debe estar disponible para la autoridad laboral y los representantes de los trabajadores. La empresa debe corregir las deficiencias que constituyan incumplimientos. Una auditoría de certificación ISO, en cambio, forma parte del proceso para obtener o mantener un certificado de conformidad del sistema.
4. Lo que el certificado no garantiza
Un certificado ISO 45001 no elimina las responsabilidades empresariales ni garantiza que nunca se produzca un accidente. Tampoco debe confundirse con una comprobación exhaustiva y permanente de cada obligación legal. Su valor está en la evaluación del sistema de gestión, no en ofrecer inmunidad frente a incumplimientos.
Un ejemplo práctico: la compra de una máquina
Imaginemos una empresa que compra una máquina y la pone en servicio sin revisar los riesgos ni preparar a las personas que la utilizarán.
Desde la perspectiva de una auditoría legal, habría que examinar las obligaciones preventivas relacionadas con ese cambio. Desde una auditoría ISO, también interesaría conocer cómo se gestionan las compras y los cambios, quién toma las decisiones y por qué los controles internos no detectaron el problema. Es un ejemplo de cómo una misma situación puede analizarse con criterios distintos y complementarios.
Cómo preparar la empresa para que la auditoría sea útil
Como propuesta práctica, conviene organizar el trabajo antes de contratar o programar una auditoría:
- Definir qué se necesita: auditoría legal, interna ISO, de certificación o varias de ellas.
- Delimitar el alcance: centros, actividades y procesos que se van a revisar.
- Reunir evidencias reales: no preparar documentos que describan actuaciones inexistentes.
- Escuchar a la plantilla: preguntar qué dificultades encuentra al aplicar las medidas preventivas.
- Preparar el seguimiento: decidir quién corregirá cada problema, con qué recursos y en qué plazo.
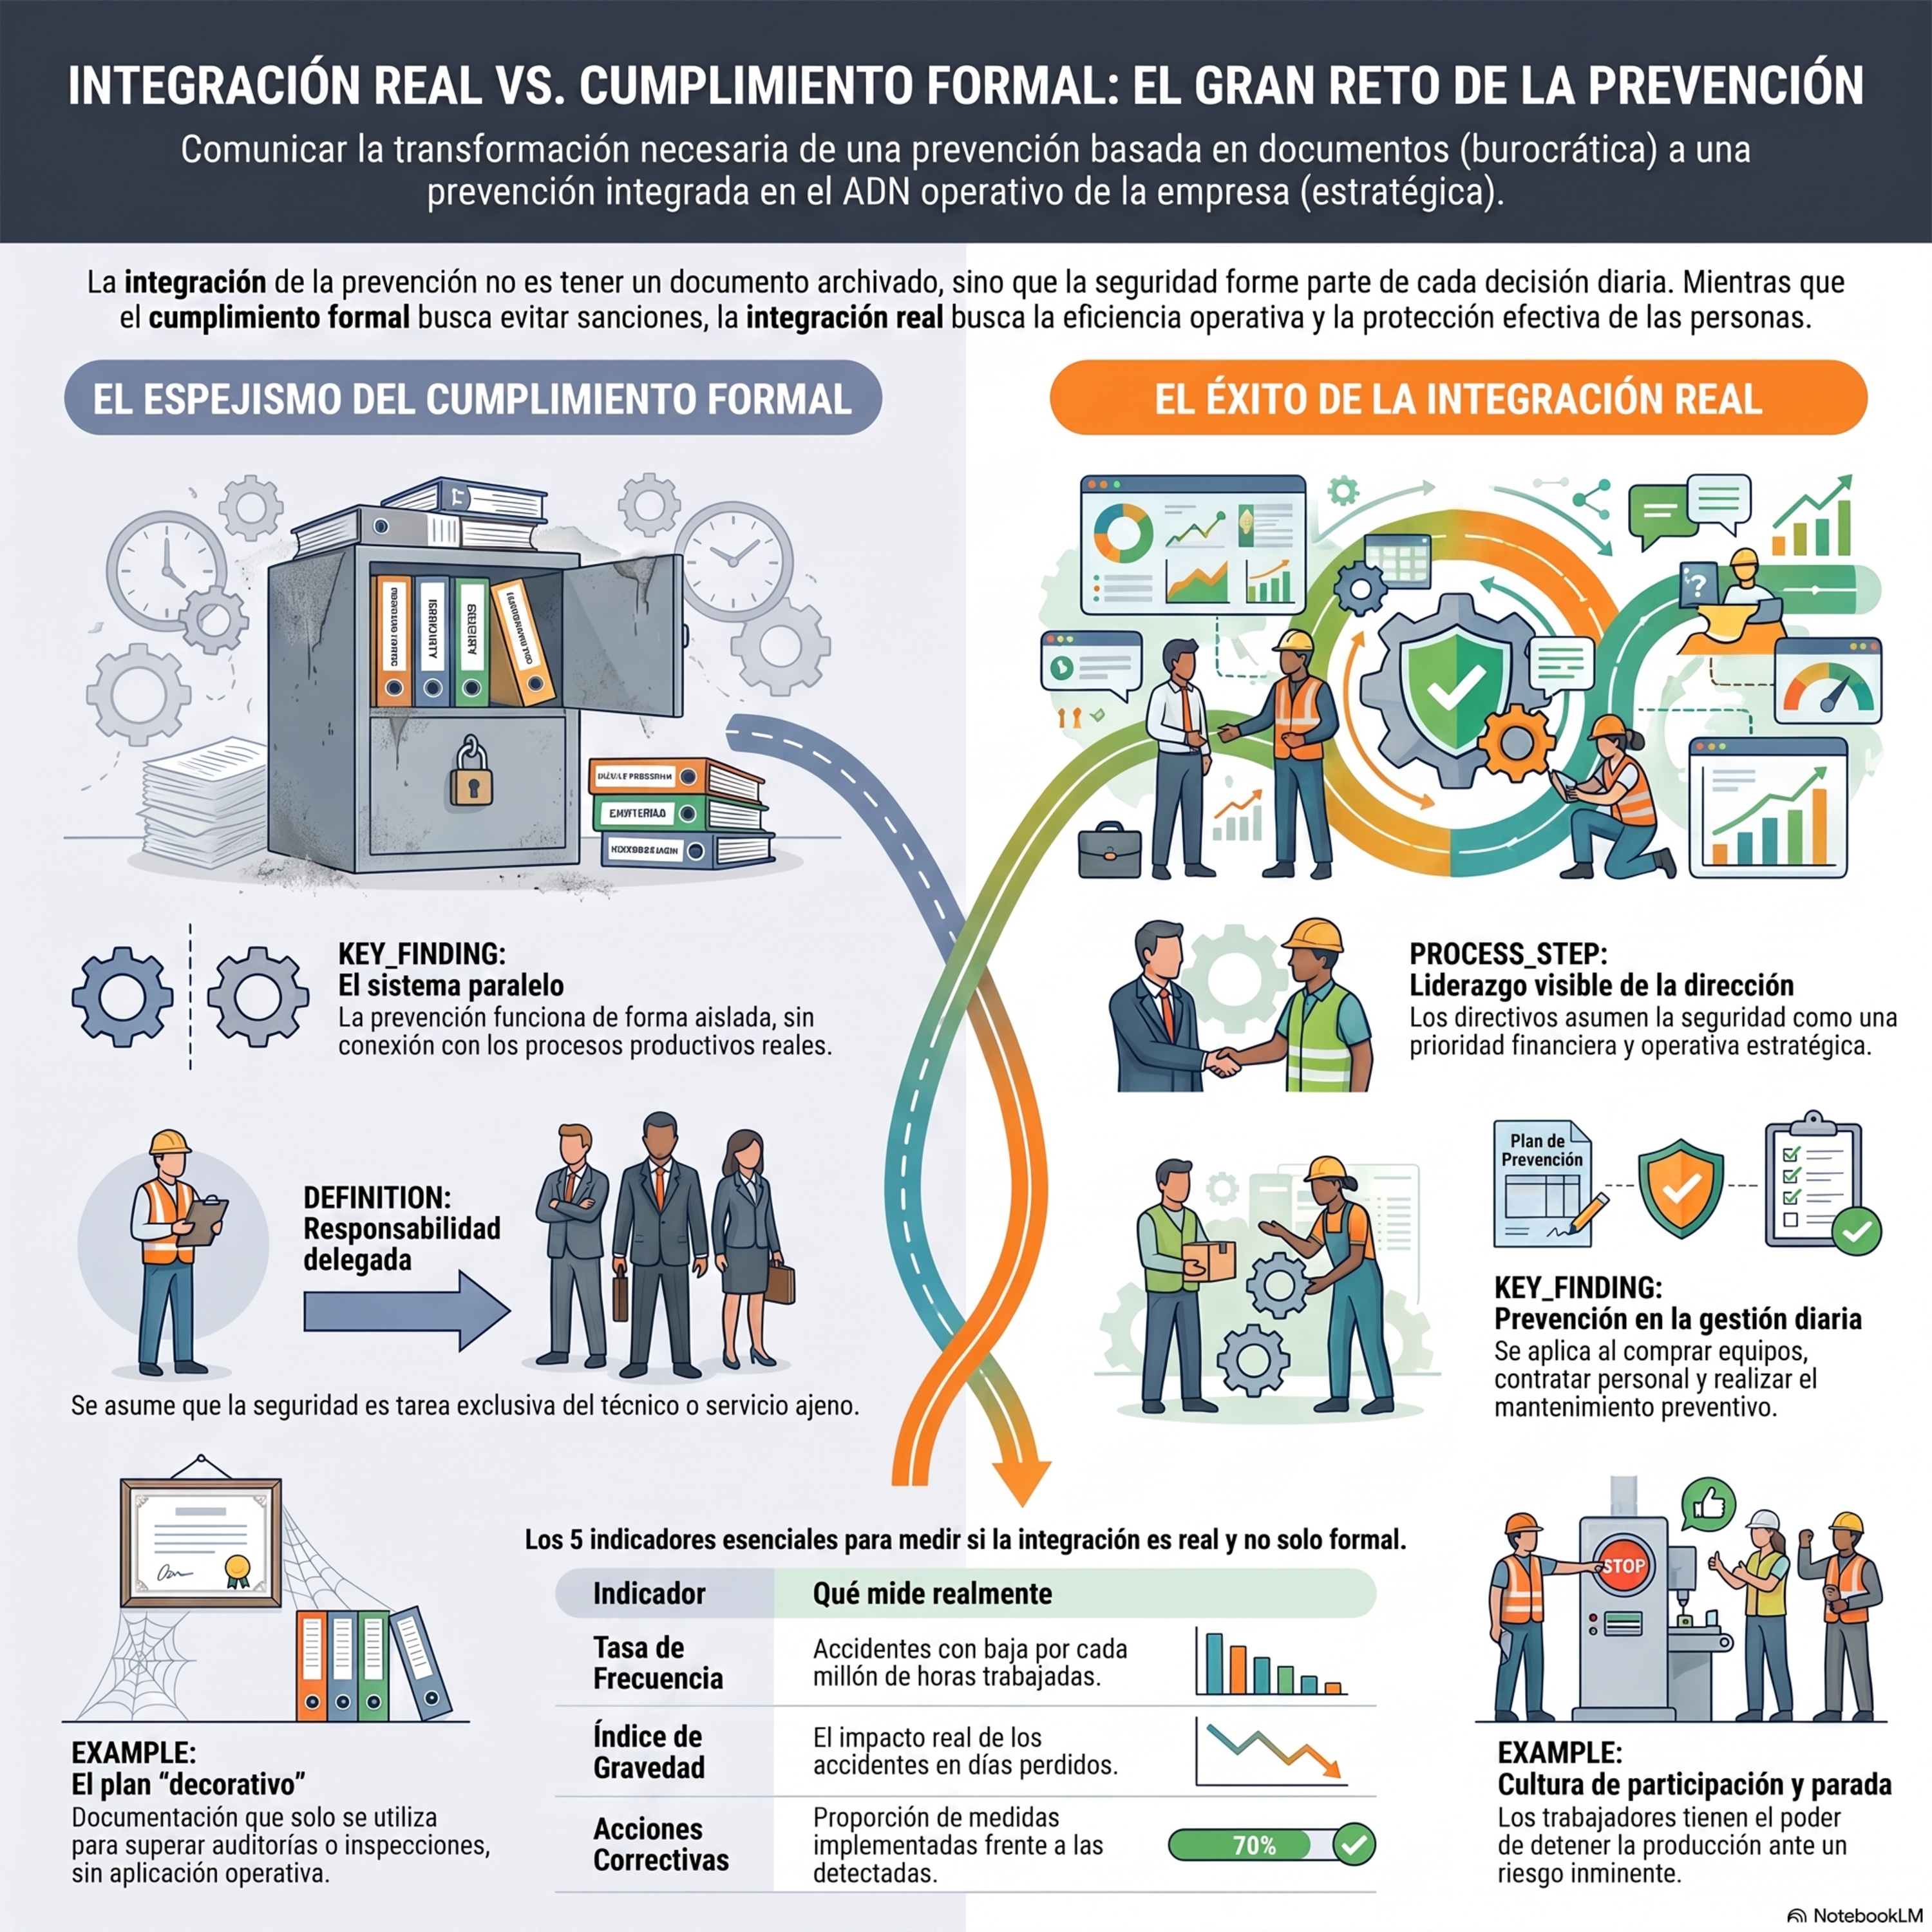
La pregunta final no debería ser únicamente «¿hemos superado la auditoría?», sino «¿qué hemos cambiado para trabajar de forma más segura?». Ese enfoque ayuda a que el informe o el certificado no se conviertan en el objetivo final, sino en una herramienta para mejorar la prevención.